
Inhaltsverzeichnis
- Einleitung: Die Bedeutung des Datenschutzes bei Kartenzahlungen in der Arztpraxis
- Grundlagen: Welche Zahlungsdaten sind betroffen und warum sind sie schützenswert?
- DSGVO-Anforderungen an EC-Kartenterminals in der Praxis
- Schutz der PIN-Eingabe: Technische und organisatorische Maßnahmen
- Sichere Verarbeitung von Finanz- und Buchungsdaten der Patienten
- Umgang mit Zahlungsbelegen: DSGVO-konforme Erstellung und Entsorgung
- Mitarbeiterschulung: Sensibilisierung für Datenschutzpflichten bei Zahlungsabwicklung
- Rechtliche Grundlagen und aktuelle Entwicklungen im Jahr 2026
- Fazit und Handlungsempfehlungen für Ihre Praxis
- Datenschutzberatung durch MUNAS Consulting
Einleitung: Die Bedeutung des Datenschutzes bei Kartenzahlungen in der Arztpraxis
Die bargeldlose Zahlung per EC- oder Kreditkarte ist aus dem modernen Praxisalltag nicht mehr wegzudenken. Ob für individuelle Gesundheitsleistungen (IGeL), Zuzahlungen oder privatärztliche Rechnungen – Kartenterminals an der Rezeption bieten Patienten und Praxispersonal Komfort und Effizienz. Doch mit diesem Komfort geht eine hohe Verantwortung einher. Bei jeder Transaktion werden sensible personenbezogene Daten verarbeitet, die einem besonderen Schutz unterliegen. Der korrekte Umgang mit Zahlungskartendaten in der Arztpraxis gemäß der DSGVO ist daher keine Nebensache, sondern ein zentraler Baustein des Patientendatenschutzes und der ärztlichen Schweigepflicht. Dieser Leitfaden zeigt Ihnen, wie Sie die datenschutzrechtlichen Anforderungen im Jahr 2026 sicher umsetzen.
Grundlagen: Welche Zahlungsdaten sind betroffen und warum sind sie schützenswert?
Bei einer Kartenzahlung werden verschiedene Daten verarbeitet, die unter den Schutz der Datenschutz-Grundverordnung (DSGVO) fallen. Dazu gehören insbesondere:
- Name des Karteninhabers
- Kartennummer (PAN – Primary Account Number)
- Gültigkeitsdatum der Karte
- Prüfziffer (CVC/CVV)
- Transaktionsdaten (Betrag, Datum, Uhrzeit, Händler)
Für sich genommen sind dies bereits schützenswerte Finanzdaten. Im Kontext einer Arztpraxis erlangen sie jedoch eine noch höhere Schutzbedürftigkeit. Der Grund dafür ist, dass die Zahlungsinformationen potenziell mit Gesundheitsdaten verknüpft werden können. Ein Zahlungsvorgang in einer spezialisierten Facharztpraxis lässt Rückschlüsse auf die Art der Behandlung und damit auf den Gesundheitszustand des Patienten zu. Damit können Zahlungsdaten indirekt zu besonderen Kategorien personenbezogener Daten im Sinne von Art. 9 DSGVO werden. Der Schutz dieser Daten ist daher von höchster Priorität, um die Vertraulichkeit der Arzt-Patienten-Beziehung zu wahren.
DSGVO-Anforderungen an EC-Kartenterminals in der Praxis
Die Auswahl und der Betrieb eines Kartenterminals müssen den Grundsätzen der DSGVO, insbesondere der Sicherheit der Verarbeitung (Art. 32 DSGVO), genügen. Achten Sie bei der Auswahl eines Geräts und eines Zahlungsdienstleisters auf folgende Punkte:
- Zertifizierung nach PCI-DSS: Der Payment Card Industry Data Security Standard (PCI-DSS) ist ein international anerkannter Sicherheitsstandard für die Abwicklung von Kartentransaktionen. Stellen Sie sicher, dass Ihr Terminal und Ihr Dienstleister diesen Standard erfüllen.
- Verschlüsselung: Alle Transaktionsdaten müssen vom Terminal bis zum Verarbeiter durchgängig stark verschlüsselt werden (Ende-zu-Ende-Verschlüsselung).
- Regelmäßige Updates: Die Software des Terminals muss vom Anbieter regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Dies sollte Teil Ihres Dienstleistervertrages sein.
- Physische Sicherheit: Das Gerät selbst muss vor Manipulation geschützt sein. Überprüfen Sie das Terminal regelmäßig auf äußere Anzeichen von Manipulationen (z. B. aufgesetzte Lesegeräte oder Kameras).
Schutz der PIN-Eingabe: Technische und organisatorische Maßnahmen
Ein besonders kritischer Moment ist die Eingabe der persönlichen Identifikationsnummer (PIN) durch den Patienten. Hier muss verhindert werden, dass unbefugte Dritte – seien es andere Patienten im Wartebereich oder auch Praxispersonal – die PIN einsehen können. Dies erfordert eine Kombination aus technischen und organisatorischen Maßnahmen.
Technische Maßnahmen
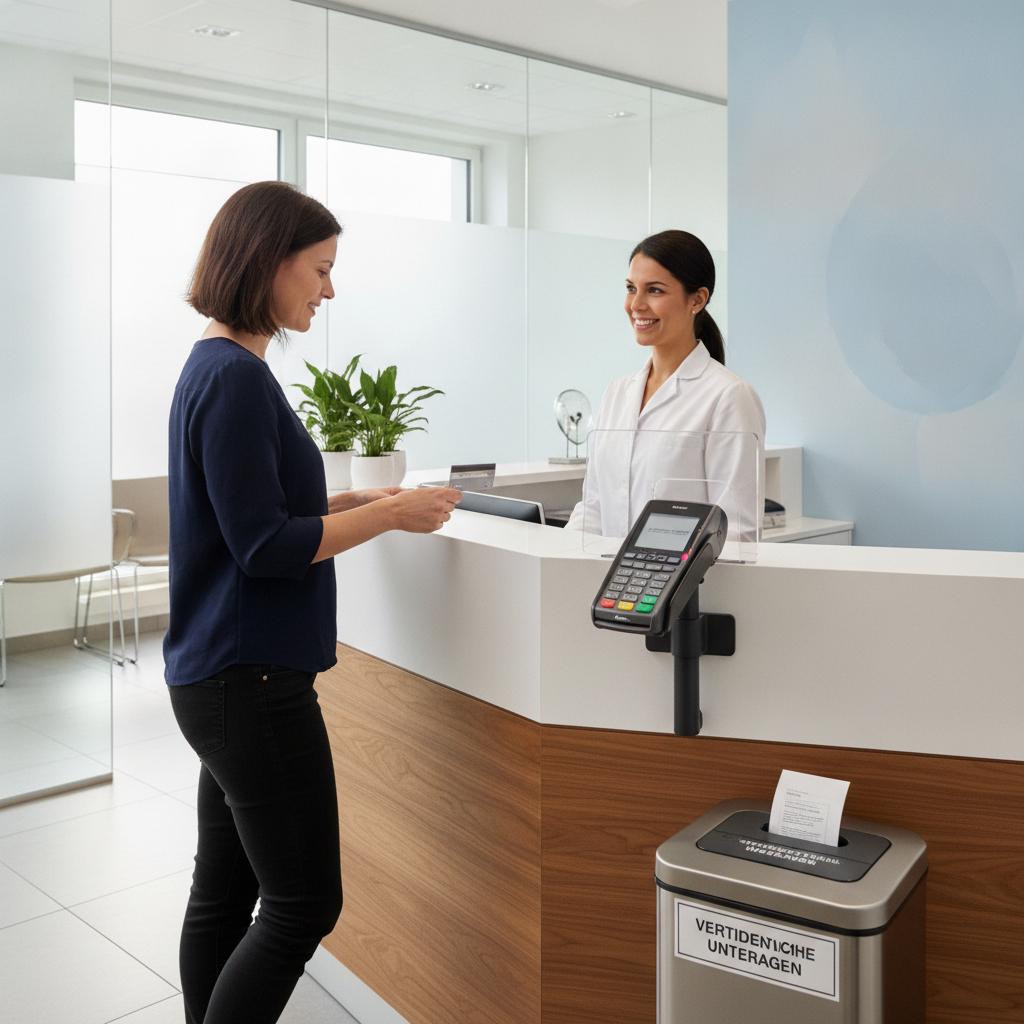
Der einfachste und effektivste technische Schutz ist ein Sichtschutz am Tastenfeld des Terminals. Viele moderne Geräte verfügen bereits über einen integrierten Sichtschutz. Falls nicht, kann dieser oft nachgerüstet werden. Er erschwert das Ausspähen der PIN aus verschiedenen Blickwinkeln erheblich.
Organisatorische Maßnahmen
Ergänzend zur Technik sind klare Abläufe und Anweisungen für Ihr Personal unerlässlich:
- Positionierung des Terminals: Platzieren Sie das Kartenterminal so am Empfangstresen, dass es für andere Personen im Raum nicht direkt einsehbar ist. Eine Positionierung seitlich am Tresen oder in einer kleinen Nische ist ideal.
- Diskretion wahren: Weisen Sie Ihr Personal an, während der PIN-Eingabe dezent Abstand zu halten und sich abzuwenden.
- Patienten informieren: Bitten Sie Patienten aktiv, das Tastenfeld mit der freien Hand oder dem Portemonnaie abzudecken. Ein kleiner Aufkleber am Terminal kann ebenfalls daran erinnern.
- Keine Ablenkung: Sorgen Sie dafür, dass der Zahlungsvorgang ungestört ablaufen kann und der Patient sich auf die sichere Eingabe konzentrieren kann.
Sichere Verarbeitung von Finanz- und Buchungsdaten der Patienten
Die Datensicherheit endet nicht am Kartenterminal. Die bei der Zahlung generierten Finanz- und Buchungsdaten werden oft in die Praxisverwaltungssoftware (PVS) übertragen. Hier gelten die Grundsätze der Datenminimierung und Zweckbindung.
Für die Buchhaltung und die Zuordnung einer Zahlung zu einer Patientenrechnung ist es in der Regel nicht erforderlich, die vollständige Kartennummer oder deren Gültigkeitsdatum im PVS zu speichern. Eine eindeutige Transaktions-ID, die vom Zahlungsdienstleister generiert wird, ist für die Zuordnung völlig ausreichend. Überprüfen Sie die Konfiguration Ihrer PVS und stellen Sie sicher, dass keine unnötigen Kartendaten dauerhaft gespeichert werden. Der Zugriff auf diese Buchungsdaten muss zudem auf das notwendige Personal beschränkt sein (Need-to-know-Prinzip).
Umgang mit Zahlungsbelegen: DSGVO-konforme Erstellung und Entsorgung
Papierbelege sind nach wie vor ein häufiger Schwachpunkt im Datenschutz. Sowohl bei der Erstellung als auch bei der Entsorgung müssen klare Regeln befolgt werden.
Erstellung von Belegen
Moderne Terminals drucken aus Sicherheitsgründen die Kartennummer auf den Belegen nicht mehr vollständig aus. Stattdessen wird die Nummer maskiert (z. B. “** ** 1234”). Dies ist eine wichtige Schutzmaßnahme. Stellen Sie sicher, dass Ihr Gerät entsprechend konfiguriert ist.
Aufbewahrung und Entsorgung von Belegen
Es wird zwischen dem Händlerbeleg (für Ihre Unterlagen) und dem Kundenbeleg unterschieden.
- Händlerbelege: Diese müssen gemäß den steuerrechtlichen Aufbewahrungsfristen (in der Regel 10 Jahre) sicher aufbewahrt werden. Ein verschlossener Schrank oder ein sicheres Archiv sind hierfür geeignet.
- Kundenbelege: Bieten Sie dem Patienten seinen Beleg immer an. Lehnt der Patient ab oder vergisst er den Beleg, darf dieser nicht einfach im Papiermüll landen.
- Fehldrucke und nicht ausgehändigte Belege: Alle nicht benötigten Belege, die personenbezogene Daten enthalten, müssen datenschutzkonform vernichtet werden. Das bedeutet, sie müssen mit einem Aktenvernichter geschreddert werden, der mindestens die Schutzklasse 2 und Sicherheitsstufe P-4 nach DIN 66399 erfüllt. Dies gewährleistet, dass die Informationen nicht wiederhergestellt werden können.
Mitarbeiterschulung: Sensibilisierung für Datenschutzpflichten bei Zahlungsabwicklung
Ihre Mitarbeiterinnen und Mitarbeiter an der Rezeption sind die erste Verteidigungslinie für den Datenschutz. Ohne deren Verständnis und Mitwirkung sind technische Maßnahmen nur die halbe Miete. Regelmäßige und dokumentierte Schulungen sind daher unerlässlich. Thematisieren Sie dabei konkret:
- Die Sensibilität von Zahlungsdaten im Praxisumfeld.
- Die korrekte Handhabung des Kartenterminals und den Schutz der PIN-Eingabe.
- Den sicheren Umgang mit Zahlungsbelegen (Aufbewahrung und Vernichtung).
- An wen sie sich bei Fragen oder im Falle eines Datenschutzvorfalls wenden können.
Diese Schulungen stärken nicht nur die Sicherheit, sondern erfüllen auch Ihre Rechenschaftspflichten nach der DSGVO.
Rechtliche Grundlagen und aktuelle Entwicklungen im Jahr 2026
Die Verarbeitung von Zahlungskartendaten in der Arztpraxis bewegt sich in einem streng regulierten Umfeld. Neben der DSGVO sind weitere Gesetze relevant:
- DSGVO: Die zentralen Vorschriften finden sich in Art. 5 (Grundsätze wie Datenminimierung und Zweckbindung), Art. 6 (Rechtmäßigkeit der Verarbeitung, meist auf Basis des Behandlungsvertrages) und Art. 32 (Sicherheit der Verarbeitung).
- Ärztliche Schweigepflicht (§ 203 StGB): Diese strafrechtliche Norm schützt das Vertrauensverhältnis zwischen Arzt und Patient und erstreckt sich auch auf alle Informationen, die im Rahmen der Behandlung bekannt werden – einschließlich finanzieller Aspekte.
- Gesundheitsdatennutzungsgesetz (GDNG) und elektronische Patientenakte (ePA): Obwohl diese Regelungen nicht direkt die Kartenzahlung betreffen, unterstreichen sie den hohen Stellenwert und die fortschreitende Digitalisierung von Gesundheitsdaten in Deutschland. Die ePA ist seit 2025 als Opt-out-Verfahren etabliert, was den generellen Schutzbedarf aller patientenbezogenen Daten weiter in den Fokus rückt. Ein sorgfältiger Umgang mit Zahlungsdaten ist Teil dieses umfassenden Schutzkonzepts.
Fazit und Handlungsempfehlungen für Ihre Praxis
Die Akzeptanz von Kartenzahlungen ist ein wichtiger Service für Ihre Patienten. Die damit verbundene Datenverarbeitung erfordert jedoch ein hohes Maß an Sorgfalt und klar definierte Prozesse. Die sichere Handhabung von Zahlungskartendaten in der Arztpraxis nach den Vorgaben der DSGVO ist ein wesentlicher Baustein zum Schutz der Patientendaten und zur Wahrung des Berufsgeheimnisses. Überprüfen Sie Ihre Abläufe anhand der folgenden Checkliste:
- Ist Ihr Kartenterminal technisch sicher und aktuell?
- Ist die PIN-Eingabe wirksam vor den Blicken Dritter geschützt?
- Werden Zahlungsdaten in Ihrer PVS datensparsam verarbeitet?
- Existiert ein sicherer Prozess für die Aufbewahrung und Vernichtung von Zahlungsbelegen?
- Ist Ihr Team im Umgang mit diesen Prozessen geschult?
Die Integration dieser Maßnahmen in Ihr gesamtes umfassendes Datenschutzkonzept ist entscheidend, um rechtliche Risiken zu minimieren und das Vertrauen Ihrer Patienten zu stärken.
Datenschutzberatung durch MUNAS Consulting
Die datenschutzrechtlichen Anforderungen im Gesundheitswesen sind komplex und erfordern spezifisches Fachwissen. Als Experten für den Datenschutz für Arzt- und Zahnarztpraxen unterstützt MUNAS Consulting Sie bei der Analyse Ihrer Prozesse und der Implementierung praxistauglicher Lösungen. Wir helfen Ihnen, die Abwicklung von Kartenzahlungen rechtssicher zu gestalten und Ihr Datenschutzmanagement auf ein solides Fundament zu stellen. Kontaktieren Sie uns für eine unverbindliche Erstberatung.
Thematisch passende Beiträge
- Patientendaten per E-Mail: Risiken unverschlüsselter Kommunikation
- E-Rezept Datenschutz: Rechtssichere Datenströme für Praxen
- Sichere Patientenkommunikation: DSGVO-konforme Praxisregeln
- Patientenkommunikation und DSGVO: Praxisleitfaden für Zahnarztpraxen
- Datenschutz in der medizinischen Praxis: Praxisleitfaden für Ärzte