
DSGVO-konforme Althardware Entsorgung: Ein Leitfaden für 2026
Inhaltsverzeichnis
- Einleitung: Warum die sichere Entsorgung von Althardware entscheidend ist
- Die Trugschlüsse der Datenlöschung: Warum einfaches Formatieren nicht genügt
- Zertifizierte Löschverfahren für Festplatten und Datenträger
- Physikalische Zerstörung: Schreddern und Degaussing
- Softwarebasierte Datenlöschung: Überschreibverfahren und Standards
- DSGVO-konforme Dokumentation: Entsorgungsprotokolle und Nachweispflichten
- Anforderungen an Entsorgungsprotokolle
- Zusammenarbeit mit zertifizierten Dienstleistern
- Risiken bei Nichteinhaltung: Bußgelder und Reputationsschäden
- Praktische Schritte für Unternehmen: Eine Checkliste zur Althardware-Entsorgung
- So unterstützt MUNAS Consulting Sie beim Datenschutzmanagement
Einleitung: Warum die sichere Entsorgung von Althardware entscheidend ist
Ausgemusterte Laptops, alte Server, defekte Festplatten und ungenutzte USB-Sticks – in jedem Unternehmen sammelt sich mit der Zeit Althardware an. Doch was passiert mit den darauf gespeicherten Daten? Viele IT-Administratoren und Einkäufer im Mittelstand unterschätzen die Risiken, die von unsachgemäß entsorgten Datenträgern ausgehen. Sensible Unternehmensdaten, Kundeninformationen und personenbezogene Daten gemäß der Datenschutz-Grundverordnung (DSGVO) können in die falschen Hände geraten und zu empfindlichen Bußgeldern und massiven Reputationsschäden führen. Die DSGVO-konforme Entsorgung von Althardware ist daher keine optionale Maßnahme, sondern eine zwingende rechtliche Verpflichtung, die aus der Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO resultiert. Dieser Leitfaden zeigt Ihnen, warum das einfache Formatieren von Festplatten nicht ausreicht und wie Sie durch zertifizierte Löschverfahren und eine lückenlose Dokumentation die Einhaltung der Vorschriften sicherstellen.
Die Trugschlüsse der Datenlöschung: Warum einfaches Formatieren nicht genügt
Ein weit verbreiteter Irrglaube ist, dass das Formatieren einer Festplatte oder das Löschen von Dateien aus dem Papierkorb die Daten unwiederbringlich entfernt. Das ist falsch. Bei diesen Vorgängen werden die Daten physisch nicht von der Festplatte gelöscht. Stattdessen wird lediglich der Verweis auf die Daten im Inhaltsverzeichnis des Speichermediums entfernt. Die eigentlichen Datenblöcke bleiben erhalten und sind für Wiederherstellungssoftware leicht zugänglich. Man kann es sich wie das Entfernen des Inhaltsverzeichnisses aus einem Buch vorstellen: Die Seiten und der Text existieren weiterhin, sie sind nur nicht mehr direkt adressierbar. Für einen Angreifer mit den richtigen Werkzeugen ist die Rekonstruktion der “gelöschten” Daten oft ein Kinderspiel. Selbst eine Neuinstallation des Betriebssystems überschreibt nicht zwangsläufig alle alten Datenbereiche. Für eine datenschutzkonforme Löschung sind daher spezialisierte und nachweisbare Verfahren unerlässlich.
Zertifizierte Löschverfahren für Festplatten und Datenträger
Um Daten sicher und endgültig zu vernichten, gibt es zwei grundlegende Ansätze: die physikalische Zerstörung des Datenträgers und die softwarebasierte, mehrfache Überschreibung der Daten. Die Wahl der Methode hängt vom Typ des Speichermediums (z. B. magnetische Festplatte/HDD vs. Solid-State-Drive/SSD), den internen Sicherheitsanforderungen und den Kosten ab.
Physikalische Zerstörung: Schreddern und Degaussing
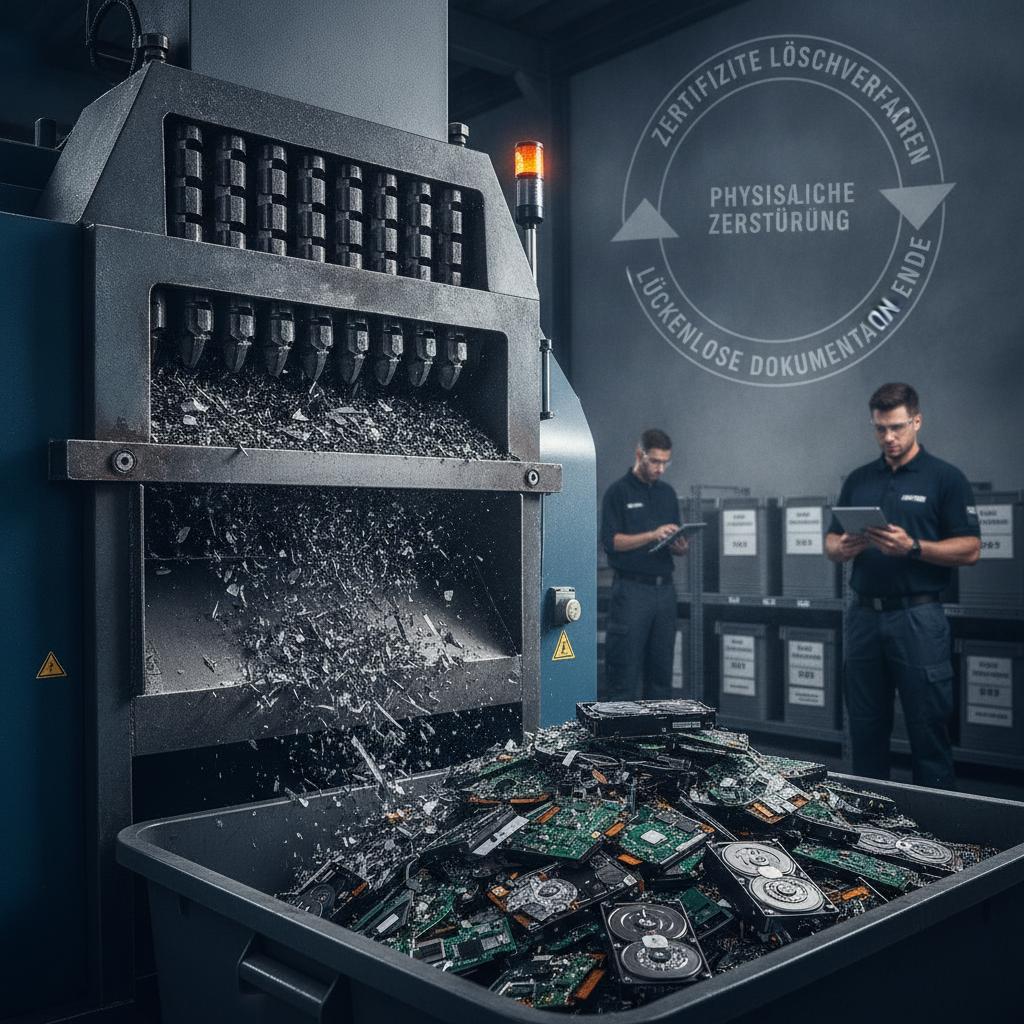
Die physikalische Zerstörung ist die sicherste Methode, um die Wiederherstellung von Daten unmöglich zu machen. Sie kommt insbesondere bei defekten Datenträgern oder bei Hardware mit sehr hohen Schutzanforderungen zum Einsatz.
- Schreddern: Hierbei wird der Datenträger in winzige Partikel zerlegt. Spezialisierte Schredder für Festplatten, SSDs und andere Medien arbeiten nach verschiedenen Sicherheitsstufen, die in der DIN 66399 definiert sind. Je höher die Schutzklasse und Sicherheitsstufe, desto kleiner sind die resultierenden Partikel. Für personenbezogene Daten wird eine hohe Sicherheitsstufe empfohlen.
- Degaussing (Entmagnetisierung): Dieses Verfahren eignet sich für magnetische Datenträger wie HDDs und Magnetbänder. Ein Degausser erzeugt ein extrem starkes Magnetfeld, das die magnetische Ausrichtung der Datenbits auf dem Speichermedium zerstört und es so vollständig und irreversibel löscht. Wichtig: Für SSDs, Flash-Speicher (USB-Sticks, Speicherkarten) oder optische Medien (CDs, DVDs) ist Degaussing wirkungslos, da diese nicht magnetisch arbeiten.
Softwarebasierte Datenlöschung: Überschreibverfahren und Standards
Bei der softwarebasierten Löschung werden die Daten auf dem Speichermedium durch spezielle Algorithmen mehrfach mit zufälligen Zeichen oder definierten Mustern überschrieben. Dies macht eine Rekonstruktion der ursprünglichen Informationen praktisch unmöglich. Der Vorteil dieser Methode ist, dass die Hardware intakt bleibt und potenziell wiederverwendet oder verkauft werden kann (Refurbishing).
Es gibt verschiedene international anerkannte Standards für das sichere Überschreiben:
- BSI-Standard: Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt spezifische Löschmethoden, die eine sichere Datenvernichtung gewährleisten.
- DoD 5220.22-M: Ein Standard des US-Verteidigungsministeriums, der ein dreifaches Überschreiben vorsieht (einmal mit einem Zeichen, einmal mit dem Komplementärzeichen und einmal mit Zufallszeichen).
- NIST Special Publication 800-88: Ein umfassender Leitfaden des National Institute of Standards and Technology (USA), der verschiedene Methoden für unterschiedliche Medientypen beschreibt, darunter “Clear”, “Purge” und “Destroy”.
Achtung bei SSDs: Herkömmliche Überschreibverfahren funktionieren bei SSDs aufgrund von Technologien wie Wear-Leveling und Over-Provisioning nicht zuverlässig. Hier müssen spezielle, für SSDs entwickelte Löschbefehle (z. B. “ATA Secure Erase”) verwendet werden, die vom Controller der SSD ausgeführt werden und sicherstellen, dass alle Speicherzellen, auch die nicht direkt adressierbaren, gelöscht werden.
DSGVO-konforme Dokumentation: Entsorgungsprotokolle und Nachweispflichten
Die Durchführung einer sicheren Datenlöschung allein reicht nicht aus. Gemäß der Rechenschaftspflicht (Art. 5 Abs. 2 DSGVO) müssen Unternehmen jederzeit nachweisen können, dass sie ihre datenschutzrechtlichen Pflichten erfüllen. Dies gilt auch für den “Lebenszyklus-Ende” von Daten. Ein detailliertes Entsorgungsprotokoll ist daher unerlässlich. Es dient als Beweis gegenüber Aufsichtsbehörden, bei Audits oder im Falle einer Datenpanne. Dieses Protokoll muss lückenlos, nachvollziehbar und fälschungssicher sein.
Die Pflicht zur Führung eines aktuellen Verzeichnisses der Verarbeitungstätigkeiten (VVT) nach Art. 30 DSGVO schließt auch die Prozesse zur Datenlöschung und Hardware-Entsorgung mit ein. Das VVT ist kein einmalig erstelltes Dokument, sondern ein kontinuierliches Nachweisinstrument der unternehmerischen Sorgfaltspflicht.
Anforderungen an Entsorgungsprotokolle
Ein DSGVO-konformes Entsorgungsprotokoll, das von einem externen Dienstleister ausgestellt wird, sollte mindestens die folgenden Informationen enthalten:
- Eindeutige Identifikation des Geräts: Hersteller, Modell und vor allem die Seriennummer des Geräts und des darin verbauten Datenträgers.
- Angaben zum Auftraggeber: Name und Anschrift Ihres Unternehmens.
- Angaben zum Dienstleister: Name und Anschrift des ausführenden Entsorgungsunternehmens.
- Datum und Ort der Vernichtung/Löschung: Genaue Zeit- und Ortsangaben des Vorgangs.
- Angewandtes Verfahren: Detaillierte Beschreibung der Methode (z. B. “Schreddern nach DIN 66399, Sicherheitsstufe H-5” oder “Softwarelöschung nach BSI-Standard mit 7-fachem Überschreiben”).
- Ergebnis der Löschung: Eine Bestätigung über die erfolgreiche und unwiederbringliche Vernichtung der Daten.
- Unterschrift und Name der verantwortlichen Person beim Dienstleister.
Bewahren Sie diese Protokolle sorgfältig auf, da sie im Ernstfall Ihre wichtigste Verteidigungslinie sind.
Zusammenarbeit mit zertifizierten Dienstleistern
Die wenigsten mittelständischen Unternehmen verfügen über die notwendige Ausrüstung wie zertifizierte Schredder oder Degausser. Daher ist die Zusammenarbeit mit einem spezialisierten und vertrauenswürdigen Dienstleister der gängige und empfohlene Weg. Bei der Auswahl eines solchen Partners handelt es sich um eine Auftragsverarbeitung im Sinne von Art. 28 DSGVO. Das bedeutet, Sie müssen einen Auftragsverarbeitungsvertrag (AVV) abschließen, der die Pflichten des Dienstleisters klar regelt.
Achten Sie bei der Auswahl auf folgende Kriterien:
- Zertifizierungen: Suchen Sie nach Dienstleistern, die als Entsorgungsfachbetrieb zertifiziert sind oder nach relevanten Normen wie ISO 27001 (Informationssicherheit) arbeiten.
- Transparenz: Der Dienstleister sollte seinen Prozess offenlegen und Ihnen die Erstellung der oben genannten, detaillierten Vernichtungsprotokolle zusichern.
- Sicherheitsvorkehrungen: Klären Sie, wie der Transport der Althardware gehandhabt wird. Erfolgt dieser in verplombten Sicherheitsbehältern? Ist der gesamte Prozess videoüberwacht?
- Vertragliche Regelungen: Der AVV muss alle Anforderungen des Art. 28 DSGVO erfüllen, insbesondere die Weisungsgebundenheit des Dienstleisters und Ihre Kontrollrechte.
Risiken bei Nichteinhaltung: Bußgelder und Reputationsschäden
Die Vernachlässigung einer sicheren Althardware-Entsorgung stellt eine schwere Verletzung der DSGVO dar. Die möglichen Konsequenzen sind gravierend:
- Hohe Bußgelder: Die Aufsichtsbehörden können Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Vorjahresumsatzes verhängen, je nachdem, welcher Betrag höher ist.
- Reputationsverlust: Eine bekannt gewordene Datenpanne durch unsachgemäß entsorgte Hardware kann das Vertrauen von Kunden, Partnern und der Öffentlichkeit nachhaltig erschüttern. Der Wiederaufbau dieses Vertrauens ist langwierig und kostspielig.
- Schadensersatzansprüche: Betroffene Personen, deren Daten kompromittiert wurden, können zivilrechtliche Schadensersatzansprüche gegen Ihr Unternehmen geltend machen.
- Persönliche Haftung der Geschäftsführung: Nach § 43 GmbHG kann eine grob fahrlässige Missachtung von Compliance-Pflichten zur persönlichen Haftung der Geschäftsführung führen. Ein unabhängiges Datenschutz-Audit und die Bestellung eines externen Datenschutzbeauftragten sind wesentliche Instrumente, um organisatorisches Verschulden abzuwehren und die persönliche Haftung zu minimieren.
Zudem ist seit 2026 das Hinweisgeberschutzgesetz (HinSchG) in Deutschland fest etabliert und wird streng überwacht. Ein interner Meldekanal ist für Unternehmen ab 50 Mitarbeitenden verpflichtend. Eine unsachgemäße Datenentsorgung kann leicht zum Gegenstand einer internen Meldung werden, was die Dringlichkeit eines konformen Prozesses weiter unterstreicht.
Praktische Schritte für Unternehmen: Eine Checkliste zur Althardware-Entsorgung
Um den Prozess der Althardware-Entsorgung in Ihrem Unternehmen zu strukturieren, können Sie die folgende Checkliste als Leitfaden für Ihre Strategie ab 2026 nutzen:
- Inventarisierung: Erfassen Sie alle zur Entsorgung anstehenden Geräte inklusive Typ, Modell und Seriennummer.
- Datenklassifizierung: Bewerten Sie die Sensibilität der auf den Geräten gespeicherten Daten. Handelt es sich um normale Geschäftsdaten oder um besonders schützenswerte personenbezogene Daten?
- Löschkonzept erstellen: Definieren Sie auf Basis der Datenklassifizierung die geeignete Löschmethode (softwarebasiert oder physikalisch) für jeden Gerätetyp. Dokumentieren Sie dieses Konzept.
- Dienstleister auswählen: Recherchieren und wählen Sie einen zertifizierten Dienstleister für die Datenvernichtung.
- AV-Vertrag abschließen: Schließen Sie einen DSGVO-konformen Auftragsverarbeitungsvertrag mit dem ausgewählten Dienstleister ab.
- Sichere Übergabe organisieren: Planen Sie den sicheren Transport der Hardware zum Dienstleister. Dokumentieren Sie die Übergabe mit einem Übergabeprotokoll.
- Vernichtungsprotokoll anfordern und prüfen: Bestehen Sie auf einem detaillierten Vernichtungszertifikat für jedes einzelne Gerät und prüfen Sie es auf Vollständigkeit.
- Dokumentation archivieren: Archivieren Sie alle Protokolle (Übergabe, Vernichtung) und den AV-Vertrag revisionssicher. Diese Dokumente sind Ihr Nachweis im Sinne der Rechenschaftspflicht.
- Prozess im VVT abbilden: Stellen Sie sicher, dass der gesamte Prozess der Hardware-Entsorgung in Ihrem Verzeichnis der Verarbeitungstätigkeiten beschrieben ist.
So unterstützt MUNAS Consulting Sie beim Datenschutzmanagement
Die sichere und nachweisbare Vernichtung von Daten auf Altgeräten ist ein kritischer Baustein für eine umfassende Daten- und IT-Sicherheit im Unternehmen. Wie dieser Leitfaden zeigt, geht die DSGVO-konforme Entsorgung von Althardware weit über das bloße Formatieren von Festplatten hinaus und erfordert einen strukturierten Prozess, die Auswahl vertrauenswürdiger Partner und eine lückenlose Dokumentation. Die Einhaltung dieser Vorgaben schützt nicht nur vor empfindlichen Strafen und Reputationsschäden, sondern ist auch ein Zeichen professioneller Unternehmensführung und des Respekts gegenüber den Daten von Kunden und Mitarbeitern.
Die Komplexität der rechtlichen und technischen Anforderungen kann für mittelständische Unternehmen eine Herausforderung darstellen. MUNAS Consulting unterstützt Sie als externer Datenschutzbeauftragter oder Berater dabei, rechtssichere Prozesse zu etablieren, die richtigen Dienstleister auszuwählen und Ihre Dokumentationspflichten zu erfüllen. Wir helfen Ihnen, ein robustes Datenschutzmanagementsystem aufzubauen, das alle Aspekte von der Datenerhebung bis zur sicheren Löschung abdeckt und so die Haftungsrisiken für die Geschäftsführung minimiert.
Ergänzende Artikel zum Thema
- Ransomware-Infektion: Gerät isolieren – Notfallprotokoll für IT-Profis
- E-Mail-Anhänge im Büro: Trojaner erkennen, Makros blockieren, sicher melden
- Aktenvernichtung im Büro: DIN 66399 und DSGVO-Vorgaben für Papiermüll
- E-Mail-Identitätsdiebstahl stoppen: DMARC, DKIM, SPF für B2B-Sicherheit
- Sicheres Gäste-WLAN im Firmennetzwerk: VLANs für DSGVO-Konformität